发送文件之前,你可能忽略了一个重要问题:里面还有多少信息是你不想公开的?
分享文件前,别忽略隐藏的隐私风险。了解 PDF 永久涂黑、图片 EXIF 元数据清理及文档隐私检查,掌握实用的文件安全技巧,避免个人信息和敏感数据意外泄露。
我们每天都在分享文件。
一份 PDF 合同、一张手机拍摄的照片、一份 Excel 报表,或者一张用于沟通的屏幕截图。这些事情再普通不过,以至于大多数人已经不会特别留意文件本身是否存在隐私问题。
通常,只要文件能正常打开,内容没有错误,格式也符合要求,就可以直接发送。
但事情可能没有这么简单。
文件里真正需要注意的,有时候并不是我们看到的那些内容,而是藏在背后的信息。
比如,一张照片可能记录了拍摄地点;一份 Word 文档可能还保留着原作者的姓名;一份经过处理的 PDF,也可能没有真正删除被遮挡的文字。
这些细节平时很少有人关注,却可能在某个不经意的时刻带来麻烦。
文件比我们想象的更容易留下痕迹
数字文件有一个特点:它们往往会保留创建和编辑过程中产生的信息。
这些信息通常被称为元数据(Metadata)。它们并不是文件的主要内容,但能够提供关于文件来源、属性和处理过程的额外信息。
以手机照片为例,很多人不知道,照片除了画面本身,还可能包含 EXIF 信息。根据设备和拍摄设置,这些信息可能记录拍摄时间、手机型号、相机参数,甚至 GPS 坐标。
这就带来一个很实际的问题。
假设你在家里拍了一张照片,准备上传到公开网站。如果照片保留了位置数据,那么别人就有可能通过元数据了解拍摄地点。
类似的情况也会出现在办公文件中。
一份准备发给客户的 Word 文档,可能仍然保留着内部作者信息和批注。一份 Excel 表格,可能包含没有显示出来的工作表或隐藏内容。
这些信息未必都会造成问题,但如果涉及客户资料、商业文件或个人信息,就值得认真对待。
很多时候,我们花了不少时间检查文件的内容,却忘记检查文件本身。
PDF 上盖住了文字,真的就安全吗?
这个问题尤其值得注意,因为它是日常办公中很容易出现的错误。
比如,你需要把一份合同发给第三方,但不希望对方看到其中的客户姓名和具体金额。
最直接的做法,就是在 PDF 上用黑色方块把这些内容盖住。
页面看起来已经没有问题了。
但如果只是添加一个覆盖在文字上方的图形,并没有真正删除底层内容,那么原始文字可能仍然存在于 PDF 文件中。
在这种情况下,接收者有可能通过复制文字、搜索内容,或者使用 PDF 提取工具,获取原本以为已经隐藏的信息。
这也是为什么专业的 PDF 编辑工具会提供 Redaction(永久涂黑)功能。
它和普通的黑色遮挡不是一回事。正确的永久涂黑操作,应该移除对应的敏感内容,而不是简单地改变页面外观。
当然,完成操作之后也不能完全依赖工具提示。重新打开文件,尝试选择或复制相关文字,并检查导出的内容,仍然是很有必要的。
尤其是合同、财务资料和涉及个人身份信息的文件,最好不要在这个环节抱有侥幸心理。
有些信息,连文件的主人都未必知道
相比 PDF,图片元数据更容易被忽略。
原因很简单:我们打开一张照片,看到的是画面,很少有人会主动查看它的文件属性。
但对于需要公开发布的图片来说,这一步有时很重要。
例如,摄影作品可能包含设备型号和拍摄参数;手机照片可能记录位置;一些图片还会保留原始拍摄时间。
这些信息对于摄影管理、图片归档和版权记录可能很有用,并不意味着所有元数据都应该删除。
真正需要考虑的是使用场景。
如果照片只是保存在个人相册里,保留拍摄信息通常没有什么问题。但如果准备公开发布,尤其是涉及私人空间、家庭环境或特定地点的照片,就应该考虑是否有必要保留 GPS 信息。
文档也是一样。
企业内部可能需要作者信息和修改记录来追踪文件来源,但当文件准备对外发送时,这些信息是否还应该保留,就需要重新判断。
隐私保护并不是把所有信息都清空,而是知道哪些信息应该留下,哪些没有必要继续存在。
在线处理文件,除了功能,还应该看什么?
现在处理 PDF 和图片已经不一定需要安装专业软件。很多任务通过浏览器就能完成。
从合并 PDF、压缩图片,到格式转换、元数据检查和敏感信息处理,在线工具确实让日常工作方便了不少。
不过,我认为选择这类工具时,有一个问题比功能数量更值得关注:
你的文件是在哪里完成处理的?
有些在线服务需要先把文件上传到服务器,再进行处理。另一些工具则可以利用浏览器本身的能力,在本地完成支持的操作。
两种方式各有适用场景。
对于普通文件处理,本地浏览器处理可以减少文件上传到外部服务器的需要,也能降低不必要的数据传输。
但这并不意味着只要工具声称支持本地处理,就可以完全不用考虑隐私问题。
例如,页面是否会向第三方发送数据、是否加载外部服务、实际处理过程是否发生在本地,这些都值得了解。
尤其是涉及商业机密、客户资料或其他敏感信息时,不能仅凭一个隐私宣传标签就判断工具是否可靠。
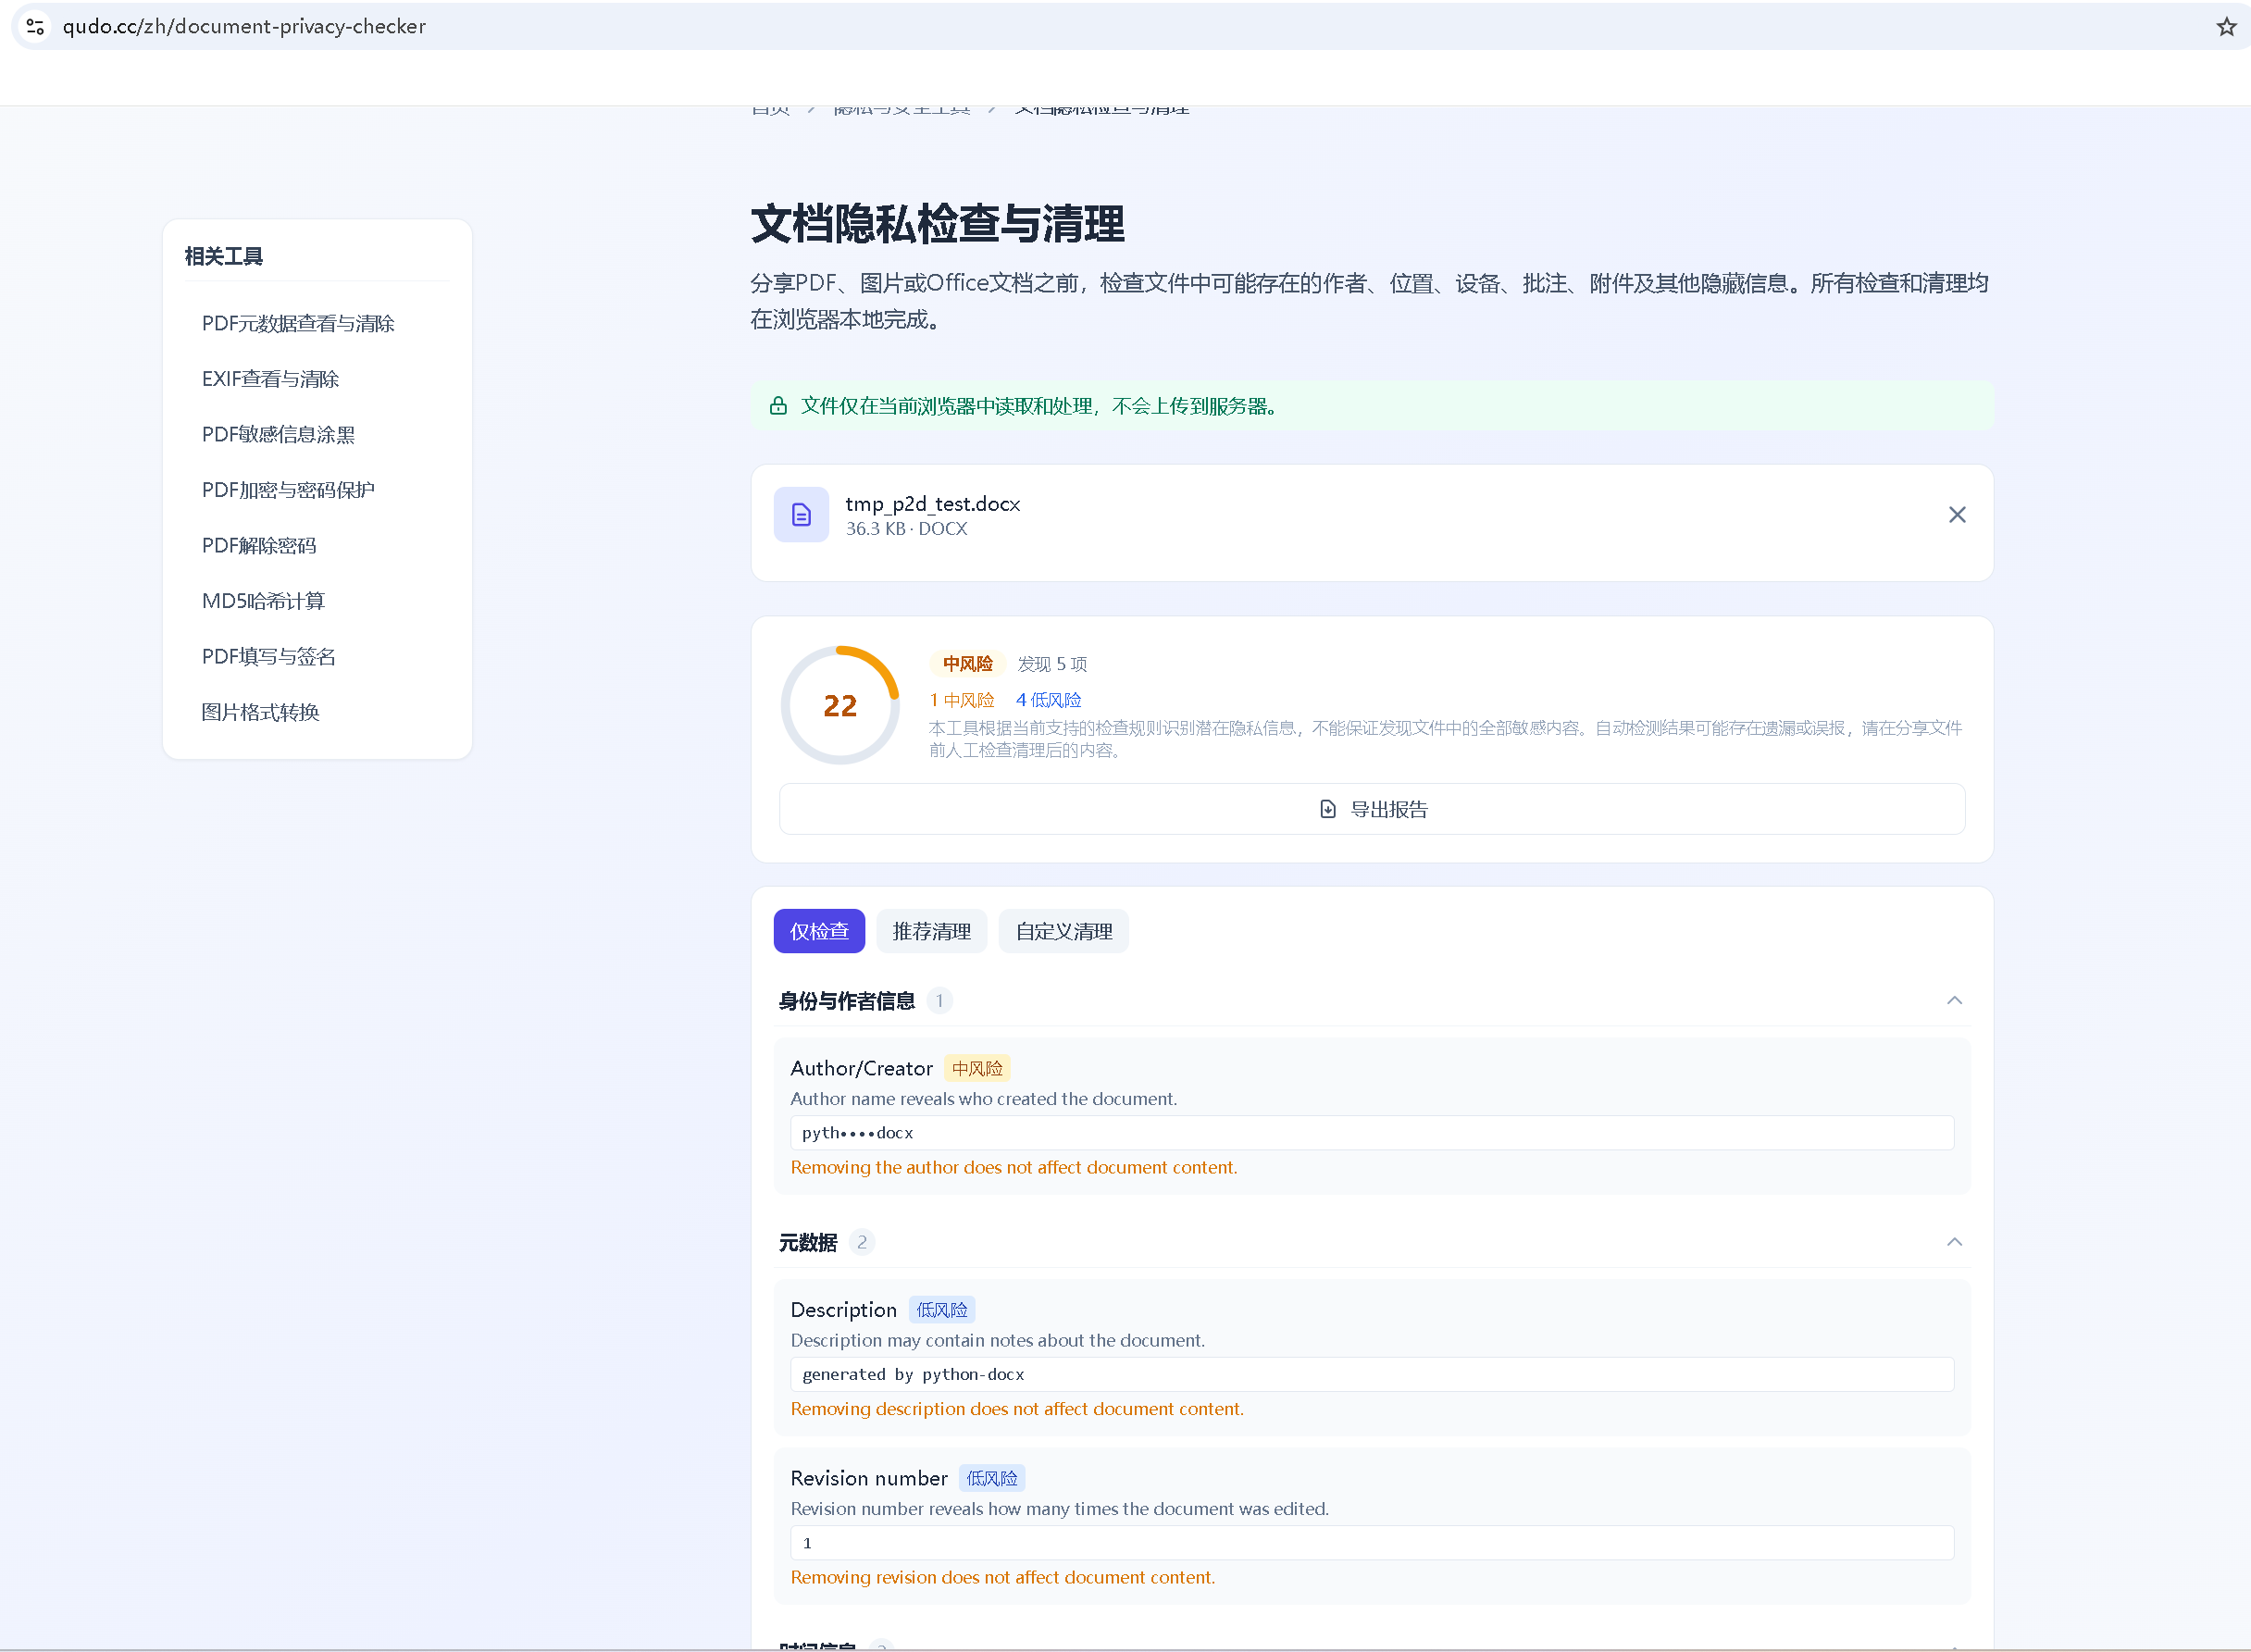
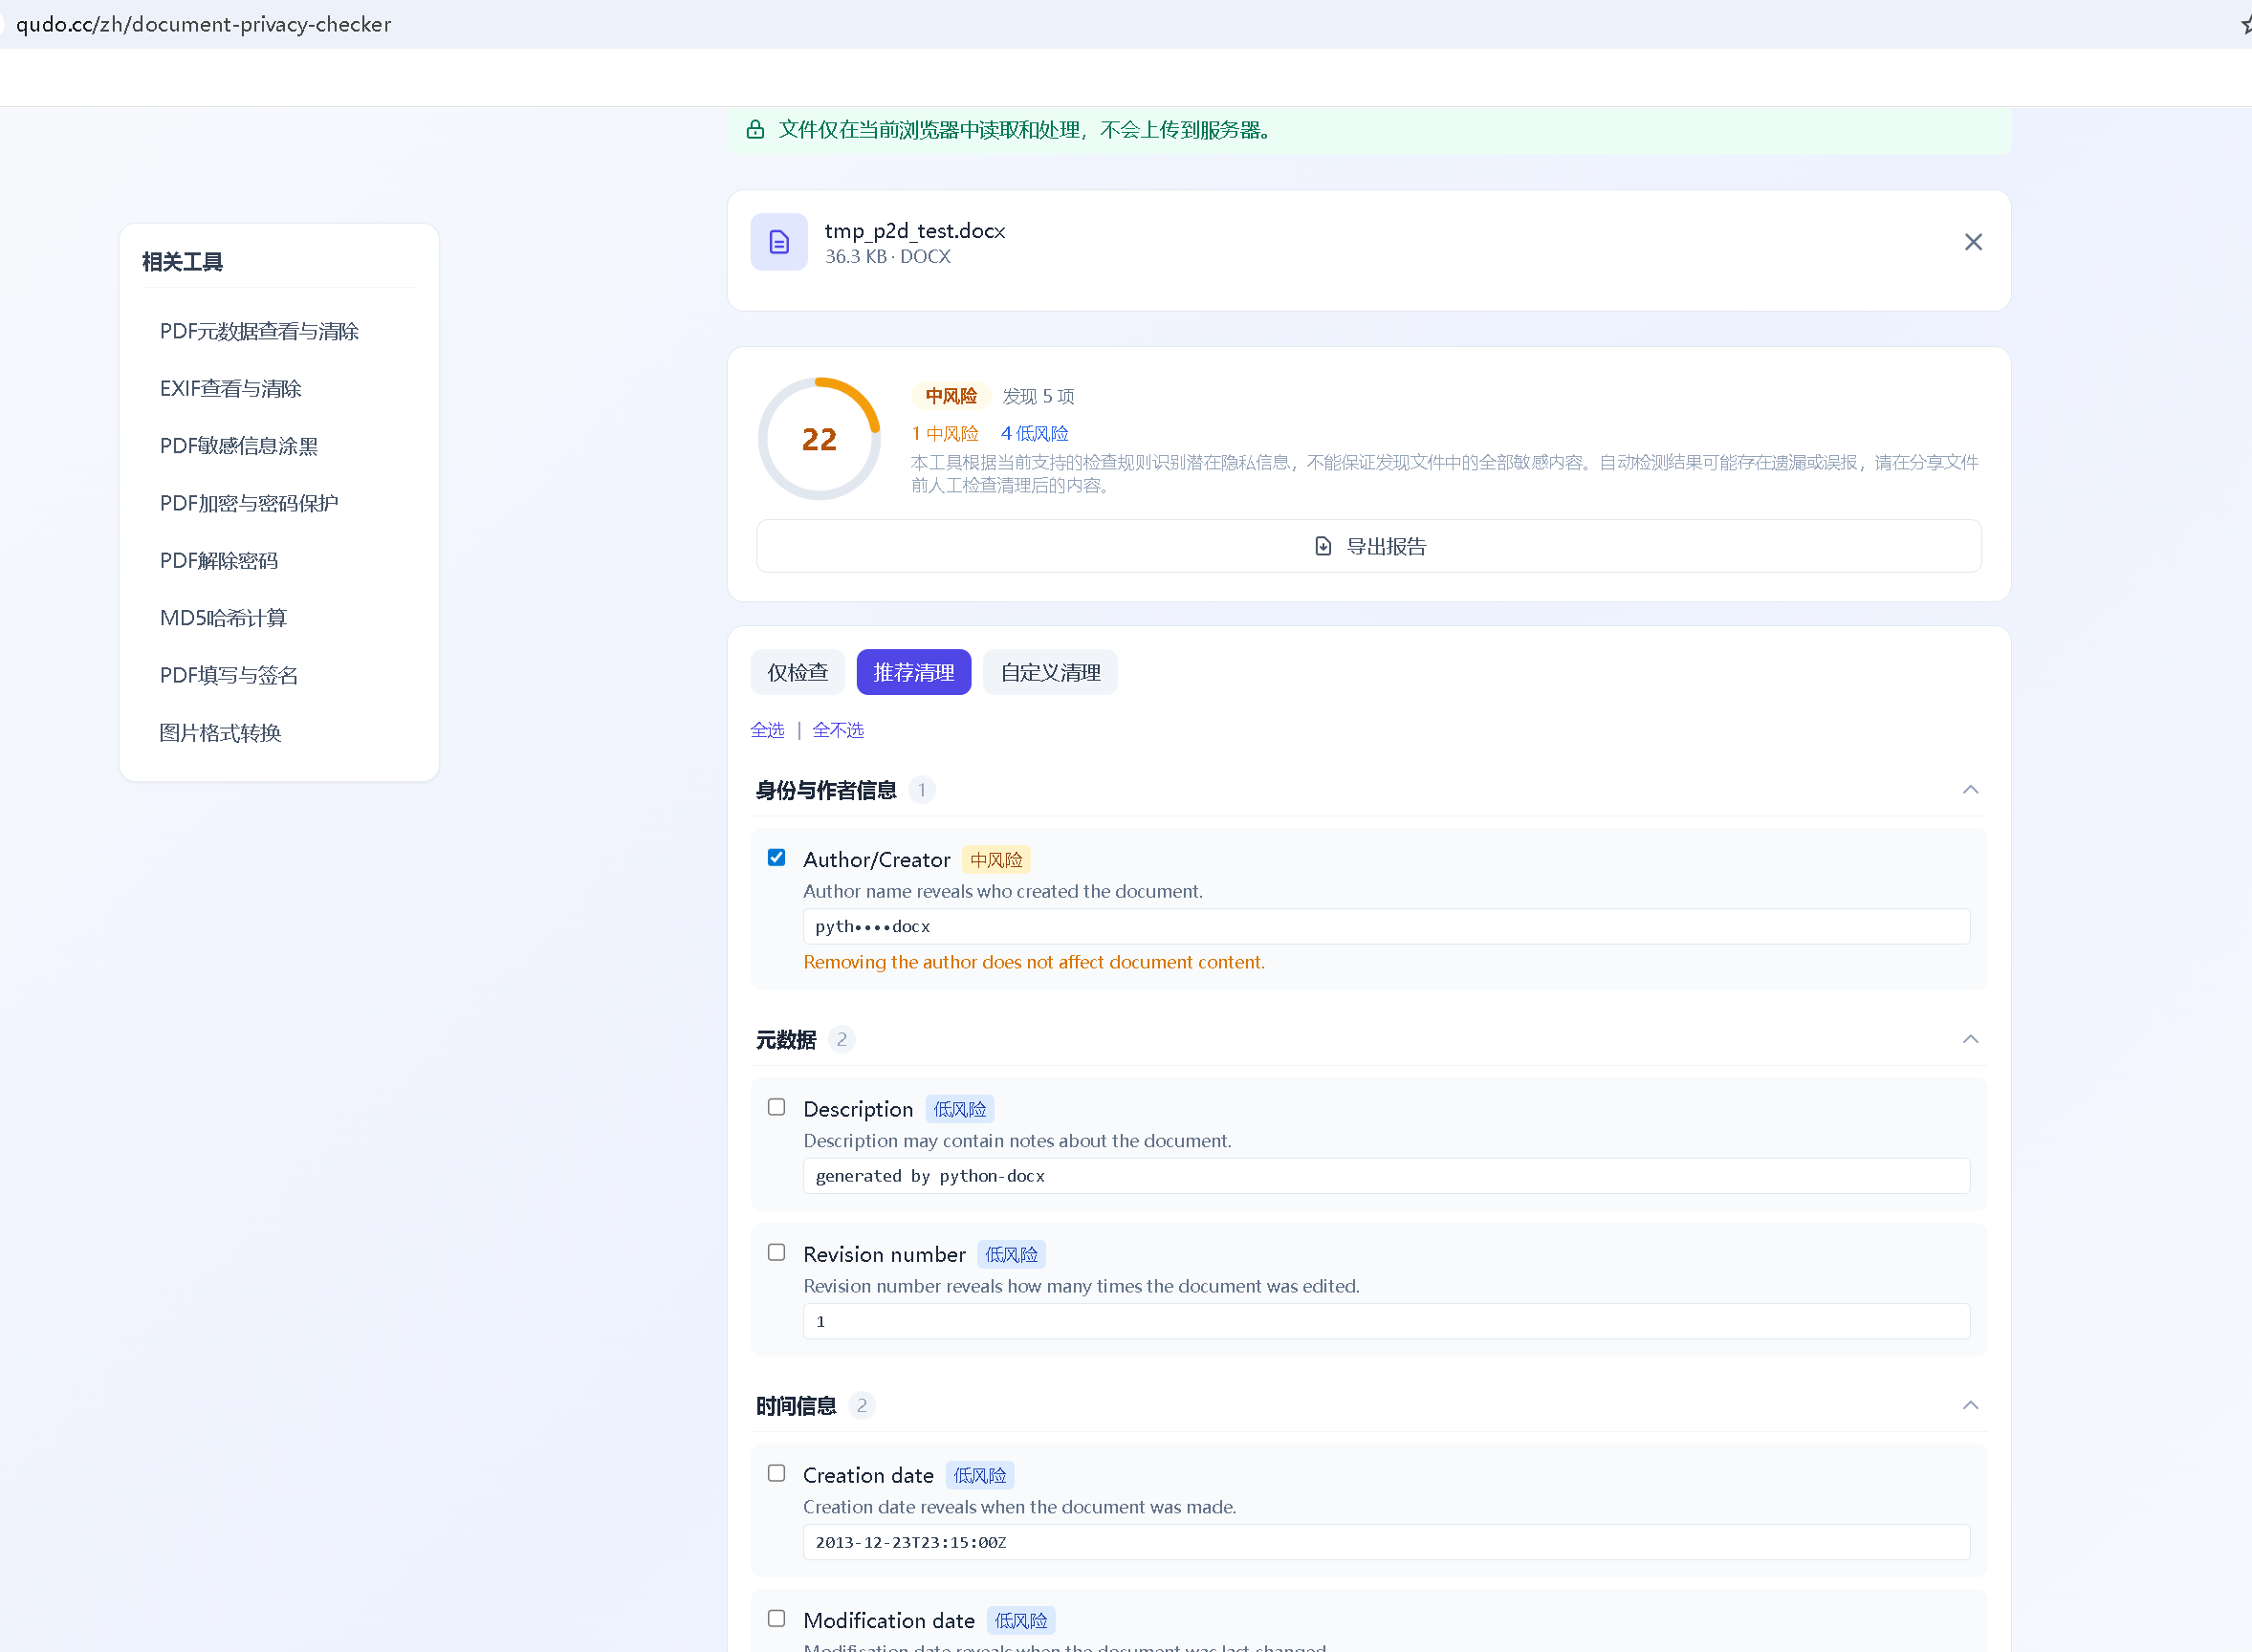
这是在Qudo 工具 文档隐私检查与清理
检查出来的
有时候,选择经过组织批准的桌面软件或内部系统,反而是更稳妥的做法。
方便固然重要,但处理文件时,我们不应该只关注方便。
养成一个分享文件前的习惯
我一直觉得,文件隐私并不是什么特别复杂的技术问题。很多风险其实来自一些很小的疏忽。
比如,没有检查 PDF 是否真的删除了敏感文字;没有注意照片是否记录了位置;又或者直接把一份包含内部批注的文档发送给了外部人员。
这些事情都不难避免。
如果文件比较重要,在发送之前多花几分钟检查一下,通常就能发现不少容易被忽略的问题。
特别是涉及个人资料、客户信息、财务数据和商业文件时,不妨多问自己一句:
这份文件里,有没有什么信息是我不希望别人看到的?
如果有,就应该先处理好,再进行分享。
最后想说
我们已经习惯了用各种工具处理文件,也越来越依赖在线服务完成日常工作。
但有一个细节不应该随着效率提升而被忽略:文件安全不仅仅是防止别人未经授权访问,也包括避免自己在不知情的情况下分享了不应该公开的信息。
一份文件可以做得很漂亮,格式也可以非常专业,但如果里面还保留着不必要的个人信息,它就不一定是一份适合对外分享的文件。
下次发送 PDF、上传照片,或者把工作文档交给别人之前,不妨多检查一步。
这件事花不了多少时间,却可能帮你避免很多不必要的麻烦。