如何安全分享银行流水和合同?
数据最小化 · 永久涂黑 · 元数据清理 · 水印标注 · 安全发送
推荐工具:https://www.qudo.cc/zh/document-privacy-checker
适合需要向第三方分享银行流水、合同或其他敏感文件,同时希望保护个人和商业信息的人群。
本文帮助你了解银行流水和合同中的敏感信息,并介绍包括内容精简、永久涂黑、元数据清理、水印标注、密码保护和安全发送在内的完整安全分享流程。Qudo 提供浏览器本地处理的 PDF 工具。
银行流水和合同看起来只是普通文件,但实际上包含大量敏感信息。一份银行流水可能暴露你的姓名、账号、家庭住址、收入水平、消费习惯和交易对象;一份合同可能包含身份证号、签名、公司印章、报价单、客户名单、收款账户和商业条款。因此,安全分享不能简单理解为'给 PDF 设个密码'。更可靠的做法是:先确认对方需要什么,再删除不必要的信息,清理文件中的隐藏数据,最后通过可控渠道发送。
重要提示:官方提交需使用原件
请注意:银行、法院、签证机构、贷款机构、税务部门、公证处和审计机构可能要求提交完整、未修改的原件。这种情况下,不要自行涂黑或删除内容,应按接收方的官方要求,通过官方渠道提交。
本指南主要适用于租房审核、项目评估、前期洽谈等非官方场景。对于官方提交,请优先遵循接收机构对文件完整性的要求。
1. 银行流水中可能包含哪些敏感信息?
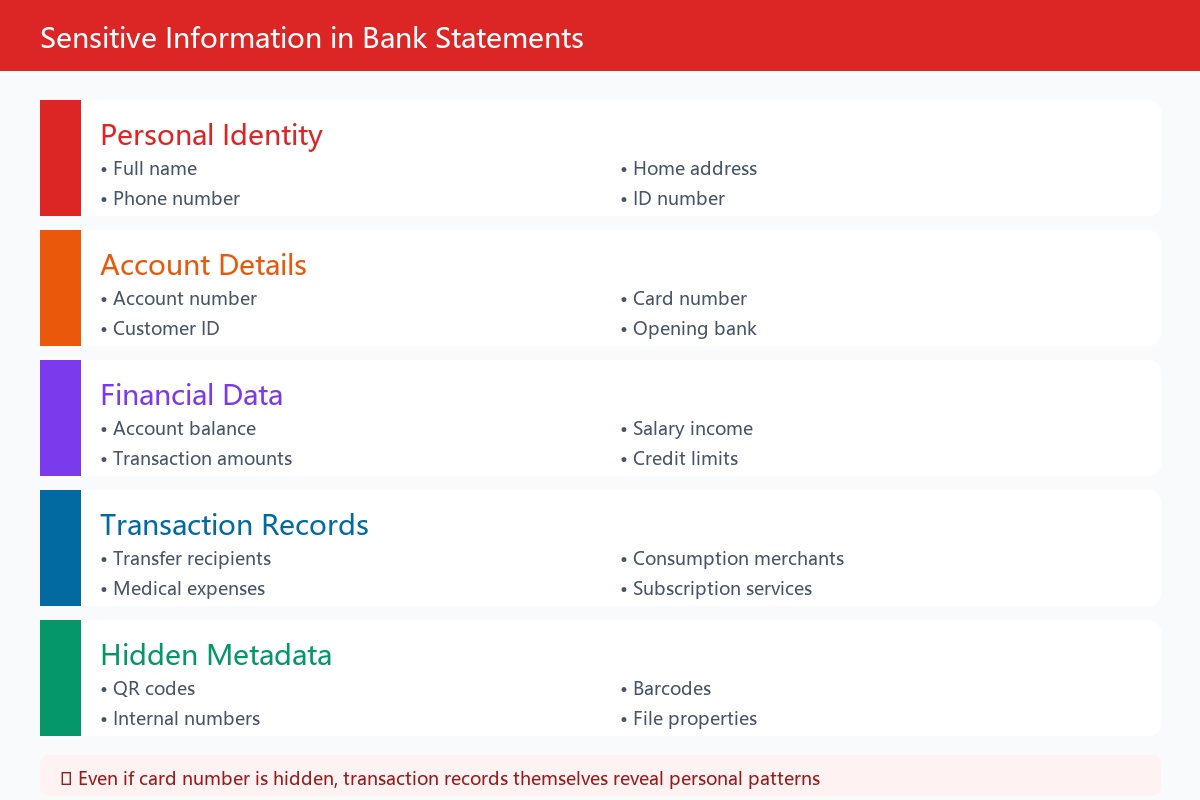
很多人只关注银行卡号,但交易记录本身也会暴露大量个人信息。
常见敏感内容包括:姓名、地址和联系方式;银行账号、客户号和卡号;开户行和支行名称;账户余额和可用余额;工资收入和雇主名称;转账收款方姓名或公司名称;消费商户、订阅服务和医疗支出;交易日期、金额、备注和订单号;贷款、信用卡等账户信息;流水文件中的二维码、条码和内部编号。
连续数月的交易记录还可能暴露个人的工作作息、居住区域、家庭关系和消费能力。
因此,即使隐藏了银行卡号,也不能认为整份流水已经脱敏。
2. 合同中可能包含哪些敏感信息?
合同的风险不仅来自主文,还来自签字页、附件、批注和文件属性。
需要重点检查的区域:签约方姓名、公司名称和注册地址;身份证号、护照号和统一社会信用代码;手机号、邮箱和通讯地址;银行账户、开户行和付款信息;手写签名、首字母和公司印章;合同金额、折扣、结算方式和报价单;客户、供应商和合作方名称;内部项目名称、产品方案和技术方案;附件、补充协议和报价表;Word 修订记录、批注和隐藏文字;PDF 作者、生成软件和修改时间;数字证书和电子签名信息。
有些信息在页面上不可见,但仍然存储在文件内部。例如 Word 文档中的批注、修订历史和文档作者,以及 PDF 中的附件、表单值、元数据和隐藏图层。
3. 分享前先确认对方实际需要什么
最有效的保护措施不是加密,而是少发。
在准备文件前,应向接收方确认以下问题:1. 需要整份文件还是只要部分页面?2. 银行流水要求多长时间范围?3. 是否需要显示完整账号?4. 每笔交易都要展示吗?5. 是否接受隐藏无关信息后的版本?6. 是否必须提交银行或机构出具的原件?7. 是否有官方上传平台?8. 文件是否需要保留数字签名?
例如,如果对方只需要证明账户余额,可以询问是否接受银行出具的资产证明,而不是直接发送半年的交易记录。
如果只需要证明收入,也可以询问是否接受工资流水、收入证明或限定时间范围内的交易记录。
按照'只提供完成当前目的所必需的信息'来处理文件,也符合数据最小化原则。
4. 先复制文件,不要直接修改原件
处理银行流水或合同时,应保留一份未修改的原件。
建议制作两个版本:原件版本:保持不动,存放在安全位置;分享版本:用于删除页面、涂黑信息、添加水印和设置密码。
分享版本可以使用清晰的文件名,例如:银行流水_租房审核_已脱敏_2026-10.pdf
不要使用包含完整身份证号、银行卡号或其他敏感字段的文件名,因为文件名通常不受 PDF 密码保护,还可能出现在邮件主题、下载记录和云盘日志中。
5. 只保留对方真正需要的页面
如果银行流水有 30 页,对方只要求最近一个月,就不要把全部记录都发过去。
可以做的处理包括:导出指定日期范围的银行流水;删除与当前目的无关的页面;拆分出需要提交的合同主文;移除无关的附件和补充协议;只保留对方明确要求的证明材料。
但注意:如果接收方要求提交'完整原件',删除页面可能导致文件被退回。此时应保持文件完整,通过安全官方渠道提交。
6. 使用真正的永久涂黑
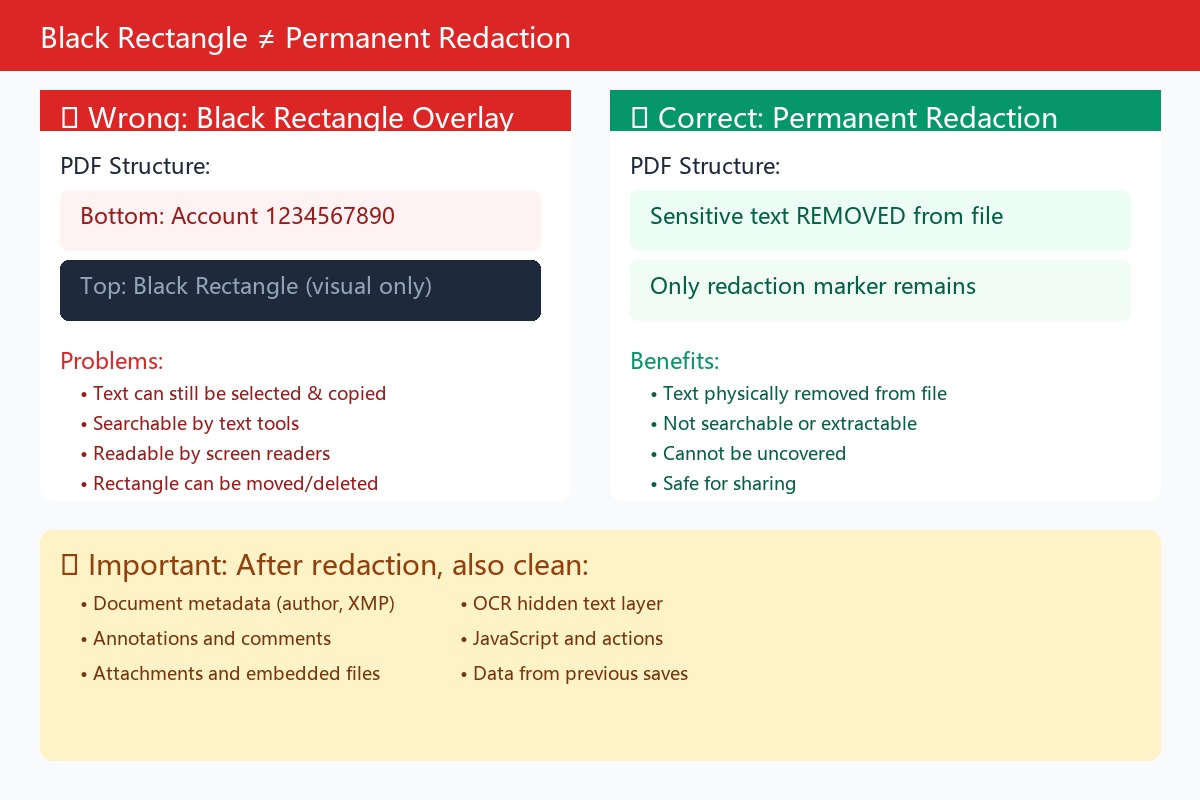
1. 黑色矩形不等于删除。在 PDF 上画黑色矩形只是遮盖文字。黑色矩形下的文字可能仍然可以被:鼠标选中复制;PDF 阅读器搜索到;从文件中提取;删除覆盖层后重新显示;被其他工具读取;从 OCR 文字层恢复。模糊、马赛克、白色字体和裁剪页面也不一定能够永久删除底层内容。
2. 正确做法。应使用 PDF 的'永久涂黑'或'Redaction'功能:1. 打开文件副本;2. 标记要删除的文字或区域;3. 检查标记范围;4. 正式执行涂黑;5. 另存为新 PDF;6. 重新打开验证。永久涂黑会删除选中区域对应的内容,而不仅是遮盖页面外观。
3. 哪些内容可以考虑涂黑?在接收方允许的前提下,可以隐藏:与目的无关的交易记录;无关交易对方姓名;完整银行卡号,只保留后四位;家庭地址和电话号码;不需要展示的身份证号;合同中的银行账户;手写签名和印章;客户名单和商业秘密;无关附件中的个人信息。
不要涂黑接收方明确要求验证的信息,也不要通过涂黑来修改金额、日期或交易性质。
7. 检查并清理文件中的隐藏信息
完成页面涂黑后,还需要检查文件内部是否有残留的隐藏信息。
PDF 需要检查:标题、作者、主题和关键词;创建时间和修改时间;文件生成软件;XMP 元数据;批注和评论;表单填写记录;嵌入的附件;隐藏图层;OCR 文字层;JavaScript 脚本;已删除但仍残留在文件结构中的对象。
Word 文档需要检查:文档作者和最后修改者;修订记录;批注;隐藏文字;页眉页脚中的信息;文档属性;自定义 XML 数据;嵌入对象;模板名称;旧版本内容。
如果对方只需要阅读合同,通常可以将 Word 文档清理后导出为 PDF 再分享。这样可以减少修订记录、宏和可编辑内容被一起发出的风险。
但转为 PDF 不代表隐藏信息一定会自动消失,仍应再次检查 PDF 元数据。
8. 添加带有用途说明的水印
对于银行流水和合同,可以在不影响阅读的位置添加水印,例如:仅供 XX 公司租房审核使用;不得转发或用于其他用途;提交日期:2026 年 10 月 13 日。
也可以加上接收方名称:仅供 ABC 公司审核使用。
这类水印可以:明确文件使用范围;降低文件被用于其他目的的风险;在文件泄露时帮助追溯来源;提醒接收方妥善保管文件。
水印不是加密措施,不能防止对方截图、打印或重新制作文件。它只能作为提醒和追踪手段,不能替代永久涂黑、密码保护和访问控制。
9. 为最终文件设置打开密码
完成内容精简、永久涂黑、元数据清理和水印处理后,为最终 PDF 设置密码。
密码的基本要求:建议至少包含 16 位字符;混合大小写字母、数字和符号;不使用姓名、生日或电话号码;不使用银行卡后四位;不使用文件名;不与其他网站密码重复;每个重要文件使用不同密码。
示例结构:River!Lamp-27-Cedar-Blue。不要直接复制示例,应自行生成随机且唯一的密码。
如果软件和接收环境支持,可以选择 AES-256 加密。
不要把密码和文件放在同一封邮件中。错误方式:附件是银行流水,密码是 123456。一旦邮箱被盗,攻击者将同时获得文件和密码。
更合适的方式:文件通过邮件发送,密码通过电话告知;文件通过可控链接分享,密码通过短信发送;文件和密码通过两种不同的通讯工具传输;在确认接收方身份后,单独告知密码。
10. 选择合适的发送方式
不同传输方式的安全等级并不相同。
优先选择:机构官方上传平台。如果银行、签证机构、保险公司或合作企业提供官方上传页面,应优先使用。上传前检查:域名是否正确;页面是否使用 HTTPS;是否需要登录和多因素认证;链接是否来自官方渠道;上传完成后是否有提交记录;文件会保存多长时间;是否可以主动删除。不要直接点击陌生邮件或聊天消息中的上传链接。可以手动输入机构官网地址,再从官网进入提交页面。
其次选择:可控的文件分享。如果使用企业云盘或文件分享服务,建议开启:指定账号访问;登录验证;多因素认证;访问有效期;下载限制;访问日志;链接撤销;禁止搜索引擎收录。避免选择'获得链接的任何人都可以访问'。
第三选择:加密 PDF 加邮件。在没有官方平台的情况下,可以将清理后的 PDF 设置强密码,发送到已核实的邮箱,密码通过另一渠道告知。发送前仔细检查:收件人地址是否正确;域名是否有拼写错误;是否误选了同名联系人;抄送和密送人员是否必要;回复地址是否与发送机构一致。
尽量避免:公共云盘链接;没有访问期限的分享链接;多人聊天群;社交媒体私信;身份未核实的陌生邮件;未知的在线文件处理网站;公共电脑或公共 Wi-Fi 环境;在聊天记录中长期保留原件。
11. 发送前必须做反向检查
不要处理完就立刻发送。应站在接收方角度,重新打开最终文件检查。
页面内容检查:是否只保留了必要页面;涂黑位置是否准确;姓名、日期和金额是否符合提交要求;是否误删了重要内容;水印是否遮挡了关键字段。
涂黑效果检查:对涂黑区域尝试:鼠标选中;复制粘贴;全文搜索;页面缩放;导出文字;用其他 PDF 阅读器打开。如果隐藏信息仍能被搜索或复制,说明涂黑未真正生效。
隐藏信息检查:再次检查:文件属性;作者信息;批注;附件;表单内容;OCR 文字层;隐藏图层;生成软件和修改记录。
密码检查:关闭文件重新打开,确认:必须输入密码才能查看;密码可以正常使用;文件内容没有损坏;接收方设备可以打开;已用安全方式保存密码。
接收方检查:最后核实:接收人姓名;邮箱地址;上传机构名称;文件版本;文件名;附件数量;分享链接权限。
12. 三种常见场景如何处理
场景一:租房时提供银行流水。先问清房东或中介到底需要验证什么。如果只是证明收入,可以询问是否接受:工资流水;收入证明;余额证明;最近一个月或三个月的流水;银行出具的正式证明。在对方同意的前提下,可以隐藏与收入证明无关的消费记录、交易对方和完整账号,并添加'仅供租房审核使用'水印。不要修改余额、收入或交易内容来迎合租房条件。
场景二:向合作方发送合同样本。如果对方只需要了解合同结构,可以制作脱敏样本:隐藏原始客户名称;删除签名和印章;隐藏银行账户;删除具体联系人;隐藏商业报价;移除与本次沟通无关的附件;清理批注、修订和作者信息;添加'仅供项目评估使用'水印。如果合同本身受保密协议约束,应先确认是否允许向第三方披露。
场景三:向银行、法院或审计机构提交材料。这类机构通常重视文件完整性和真实性。如果对方要求原件:不要自行删除页面;不要涂黑要求验证的字段;不要更改金额和日期;不要破坏电子签名;使用机构提供的官方上传渠道;严格按照文件格式和大小要求提交。如果确实包含无关第三方个人信息,应先询问接收机构是否可以提交脱敏版本。
13. 数字签名文件需要特殊处理
有些合同使用数字证书签名。对此类文件进行以下操作可能导致签名失效:删除页面;添加水印;涂黑内容;修改表单;清理元数据;重新保存;转换文件格式。
处理前先检查 PDF 阅读器中的签名状态。如果接收方需要验证数字签名,最好不要修改原件,而是通过可控渠道提交原件。
如果同时需要一份脱敏参考版本,可以同时准备:未修改的正式原件;明确标注为'脱敏副本'的阅读版本。两份文件应明显区分,避免将脱敏版本误当作正式原件。
14. 发送之后还要做什么?
安全分享并不是点击'发送'就结束了。建议继续完成以下操作:
1. 通过已知联系方式确认对方已收到;2. 确认没有发错联系人;3. 设置或检查分享链接的过期时间;4. 对方下载后撤销不再需要的访问权限;5. 删除公共电脑和下载目录中的临时文件;6. 清理不再需要的处理副本;7. 保留必要的原件和提交记录;8. 记录发送时间、接收人和文件版本;9. 如果发现误发,立即撤销链接并联系收件人删除;10. 必要时修改可能已泄露的账号或凭证。
如果误发的文件包含身份证件、银行账户、登录凭证或商业秘密,应尽快评估风险,不能只依赖对方口头承诺删除。
15. 使用 Qudo 的推荐流程
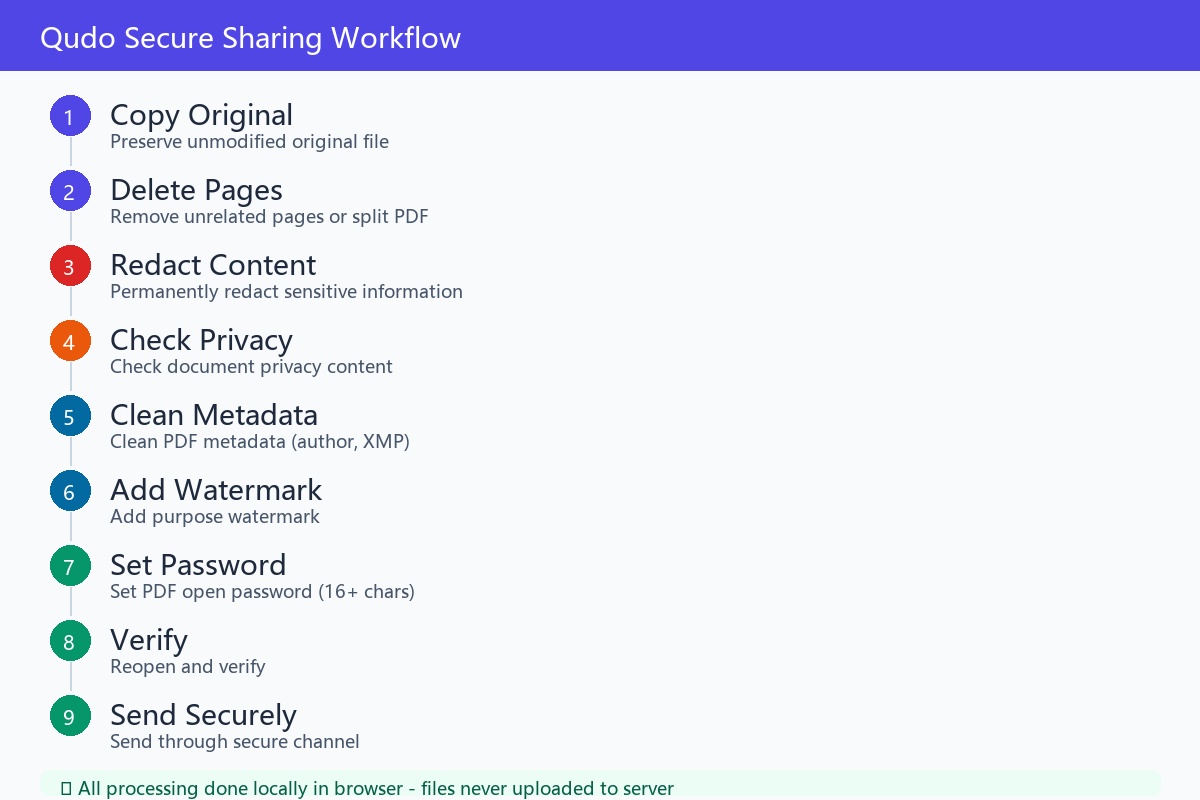
如果使用 Qudo 的本地处理工具,可以按以下顺序操作:复制原件 → 删除无关页面或拆分 PDF → 永久涂黑敏感信息 → 检查文档隐私内容 → 清理 PDF 元数据 → 添加用途水印 → 设置 PDF 打开密码 → 重新打开验证 → 通过安全渠道发送。
可以分别使用:PDF 拆分工具:只保留需要提交的页面;PDF 永久涂黑工具:删除页面上的敏感文字和区域;文档隐私检查与清理工具:检查潜在隐私信息;PDF 元数据清理工具:删除作者、标题和 XMP 数据;PDF 水印工具:标注接收方和文件用途;PDF 密码保护工具:为最终文件设置打开密码。
使用本地处理工具时,文件在浏览器中处理,不会上传到处理服务器。但最终发送文件时,仍需选择可信的传输渠道。本地处理解决的是'处理文件时的隐私风险',无法替代发送阶段的身份验证和访问控制。
16. 常见错误
1. 只画黑色矩形。内容可能仍可搜索、复制或恢复。应使用真正的永久涂黑功能。
2. 以为设了密码就不需要脱敏。接收方打开文件后仍能看到全部内容。密码保护是针对传输和存储过程的,不减少文件包含的信息量。
3. 文件和密码一起发送。一旦邮件或聊天账号泄露,密码保护就失去意义。
4. 使用简单密码。生日、手机号、文件名和银行卡后四位都容易被猜到。
5. 使用公开分享链接。任何获得链接的人都可能访问、下载和转发文件。
6. 忘记清理批注和附件。主文看起来已经脱敏,但批注、附件或 OCR 文字层可能仍包含原始内容。
7. 直接发送 Word 源文件。Word 文件可能包含修订记录、作者信息、隐藏文字和旧版本内容。如果对方不需要编辑,检查后再分享 PDF 通常更安全。
8. 不小心破坏数字签名。编辑已签名的 PDF 可能导致签名验证失败。处理正式文件前应先确认签名要求。
9. 对正式文件做误导性修改。脱敏的目的是减少无关信息的暴露,而不是改变事实。不要通过涂黑修改余额、日期、金额、条款或交易性质。
17. 常见问题
银行流水涂黑后可以发送吗?要看接收方的要求。普通租房审核或非正式证明可能接受脱敏版本,但银行、法院、签证机构、审计机构等可能要求完整原件。处理前应先确认。
完整银行卡号需要隐藏吗?如果对方不需要验证完整账号,可以询问是否只需保留后四位。不要自行隐藏对方明确要求验证的字段。
把文件截图发送是否更安全?不一定。截图仍可能包含姓名、账号、余额和交易记录,还会降低文件质量和真实性。正式机构通常更愿意接收原始 PDF。
PDF 压缩能删除元数据吗?不保证。压缩主要是减小文件体积,不等于永久涂黑或隐私清理。
设置'不可复制、不可打印'有用吗?有一定限制作用,但不能替代脱敏。接收方仍可能截图,部分软件也可能绕过权限设置。
接收方能否继续转发加密 PDF?只要对方能打开文件,就可能保存、截图或转发解密后的内容。个性化水印、可控平台和指定账号访问可以降低风险,但无法完全阻止。
文件应保存多长时间?只保留业务、法律或合规所需的时间。不再需要的临时处理副本和公开分享链接应及时删除或撤销。
可以使用在线 PDF 网站处理银行流水吗?应谨慎选择。优先选择支持浏览器本地处理的可信工具。如果文件需要上传到第三方服务器,应先阅读其隐私政策、保留期限和删除机制。
18. 发送前检查清单
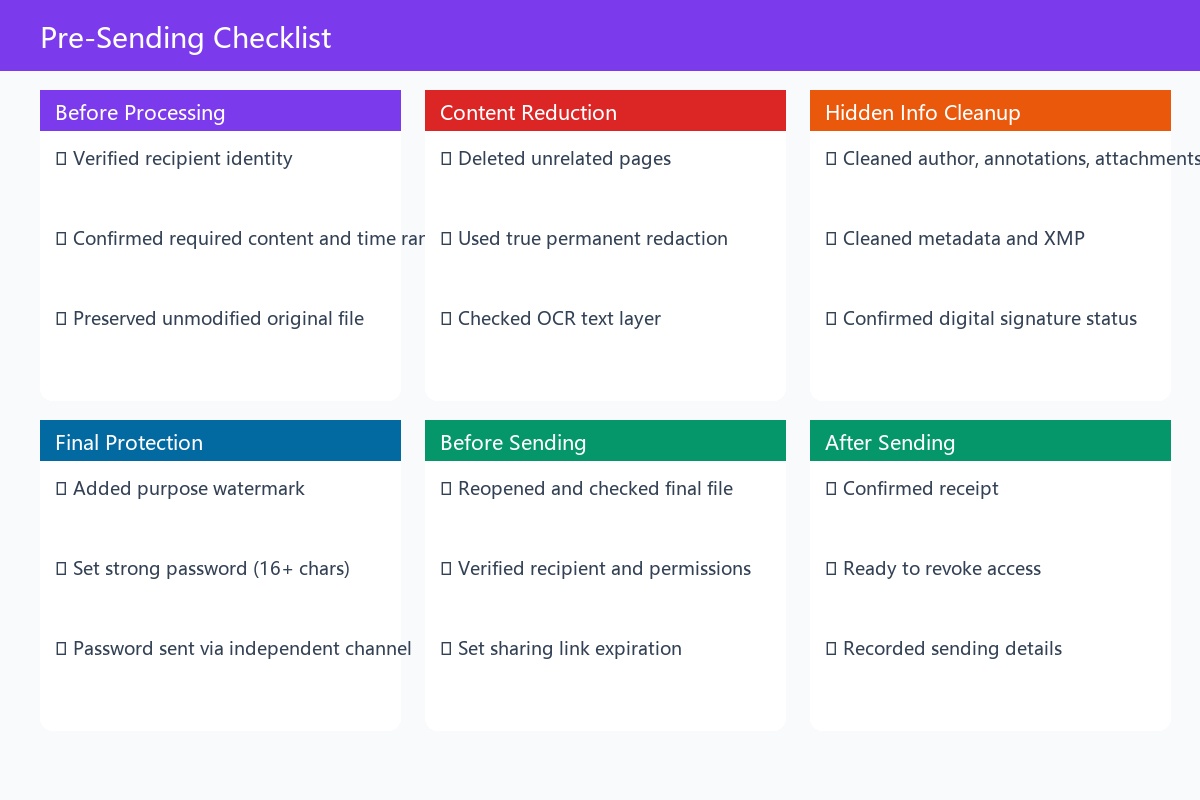
在发送银行流水或合同前,可以逐项确认:
☐ 已核实接收方身份
☐ 已确认接收方需要的内容和时间范围
☐ 已保留未修改的原件
☐ 已删除无关页面
☐ 已使用真正的永久涂黑
☐ 已检查 OCR 文字层
☐ 已清理作者、批注、附件和元数据
☐ 已确认是否有数字签名
☐ 已添加用途水印
☐ 已设置强密码
☐ 密码将通过独立渠道发送
☐ 已重新打开最终文件检查
☐ 已核实接收人和分享权限
☐ 分享链接已设置过期时间
☐ 准备在发送后撤销访问权限
总结
安全分享银行流水和合同的核心,不是选择某种加密软件,而是建立一套完整的处理流程:
确认目的 → 精简内容 → 永久脱敏 → 清理隐藏数据 → 设置密码 → 核实接收方 → 使用可控渠道 → 发送后撤销访问。
对于普通用途,尽量只分享完成审核所必需的信息;对于银行、法院、签证和审计等官方用途,应优先遵循接收机构对文件完整性的要求。
任何情况下都不应为保护隐私而修改文件所表达的事实。脱敏副本应明确标注,原件应安全保存,两者不可混淆。